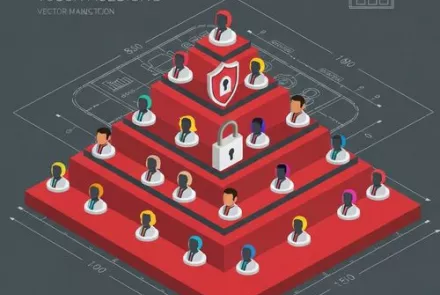
Уровни ответственности (Tiered Support):
Структурируем команду по компетенциям для оптимизации ФОТ.
- L1 (Диспетчеры/Junior): Работают только в Vtiger. Прием заявок, классификация, решение по скриптам (сброс пароля). Дешевый ресурс, высокая эмпатия.
- L2 (Системные администраторы): Работают в OpenProject. Решение технических задач, выезды, администрирование Windows/Linux. Основная рабочая сила.
- L3 (Архитекторы/DevOps): Доступ к инфраструктуре (Portainer, Root). Сложные проекты, предотвращение аварий. Самый дорогой ресурс.
Разделение позволяет не тратить время L3 на заправку картриджей.
Матрица доступа (ACL) в Vtiger и Drupal.
1. Управленческая суть: Разграничение полномочий и защита информации.
Матрица доступа (ACL - Access Control List — список контроля доступа) — это фундаментальный инструмент обеспечения информационной безопасности и контроля за действиями сотрудников. Она определяет, кто, к каким данным и каким образом (читать, создавать, изменять, удалять) имеет доступ в ваших системах Vtiger (CRM) и Drupal (база знаний/сайт). Отсутствие четкой ACL ведет к утечкам конфиденциальной информации (данные клиентов, финансовые показатели), случайным ошибкам (удаление важных записей) и несанкционированным изменениям. Правильно настроенная ACL минимизирует риски и повышает дисциплину.
2. Принципы построения ACL.
ACL базируется на ролевой модели и принципе "Need to Know" (необходимость знать) и "Least Privilege" (наименьшие привилегии):
- Роли: Создаются группы пользователей (например, L1-Оператор, L2-Инженер, Менеджер по продажам, Администратор системы, Клиент).
- Объекты: Определяются объекты, к которым нужно контролировать доступ (например, "Клиентские карточки", "Тикеты", "Статьи базы знаний", "Финансовые отчеты").
- Действия: Для каждой роли и объекта определяются разрешенные действия (Чтение, Запись, Изменение, Удаление, Экспорт).
3. Реализация в Vtiger.
Vtiger имеет мощный встроенный механизм ACL:
- Профили: Создаются профили, которые определяют общие разрешения для модулей (например, "Профиль L1-Оператора" имеет доступ только к модулю "Тикеты" и "Контакты").
- Роли: Роли строятся иерархически (например, "Генеральный директор" -> "Руководитель отдела продаж" -> "Менеджер по продажам"). Пользователь наследует права от своей роли и может иметь дополнительные привилегии через профиль.
- Группы: Создаются группы пользователей для совместной работы над проектами или клиентами.
- Настройка полей: Возможно скрывать или делать доступными только для чтения отдельные поля в карточках (например, поле "Себестоимость услуги" видно только менеджерам, но не L1-операторам).
- Привязка к данным: L1-оператор может видеть только "свои" тикеты, а менеджер – только "своих" клиентов.
4. Реализация в Drupal.
Drupal также предлагает гибкую систему управления доступом:
- Роли: Аналогично Vtiger, создаются роли (например, "Автор статей", "Редактор статей", "Пользователь базы знаний", "Анонимный пользователь").
- Разрешения: Для каждой роли определяются разрешения на создание, чтение, изменение, удаление материалов (статей, страниц).
- Типы материалов (Content Types): Можно настроить разные разрешения для разных типов контента (например, "Внутренний регламент" доступен только инженерам, "FAQ для клиентов" — всем).
- Модули: Дополнительные модули могут расширять функционал ACL, например, для управления доступом к файлам или конкретным блокам.
- Пример: Анонимные пользователи могут читать только публичные FAQ, зарегистрированные клиенты — статьи по обслуживанию, инженеры — внутренние регламенты и инструкции.
5. Управленческие выгоды.
- Безопасность данных: Защита конфиденциальной информации от несанкционированного доступа.
- Снижение ошибок: Предотвращение случайного удаления или изменения критичных данных.
- Четкое разграничение ответственности: Каждый сотрудник понимает свои полномочия.
- Соответствие регуляторным требованиям: Помогает соблюдать законы о защите персональных данных.
- Аудируемость: Возможность отслеживать, кто и какие действия совершал в системе.
Принцип "Minimum Privilege": защита от инсайдера.
1. Управленческая суть: Снижение внутренних рисков и повышение безопасности.
Принцип "Minimum Privilege" (принцип наименьших привилегий) — это фундаментальная концепция информационной безопасности, согласно которой каждый пользователь, процесс или программа должны иметь доступ только к тем ресурсам (файлам, базам данных, функциям системы), которые абсолютно необходимы для выполнения их непосредственных задач, и ни к чему более. Для собственника IT-бизнеса это основной инструмент защиты от "инсайдера" (сотрудника, который преднамеренно или по неосторожности может нанести ущерб), а также от ошибок, вызванных человеческим фактором. Неконтролируемый доступ — это прямая угроза стабильности, безопасности и репутации вашего бизнеса.
2. Архитектура внедрения принципа.
Внедрение "Minimum Privilege" требует системного подхода на всех уровнях:
- Идентификация ролей: Четкое определение всех ролей в компании (L1, L2, L3, Менеджер, Продавец, Бухгалтер). Каждая роль должна иметь строго определенный набор обязанностей.
- Анализ необходимых ресурсов: Для каждой роли определяется минимальный набор ресурсов (модулей CRM, разделов базы знаний, файлов на сервере, функций FreePBX), которые нужны для выполнения задач.
- Настройка прав доступа: В каждой системе (Vtiger, OpenProject, Drupal, Docker, FreePBX) настраиваются разрешения, строго ограничивающие доступ к выявленным ресурсам.
3. Практическая реализация на вашем стеке.
- Vtiger (CRM):
- L1-оператор: Доступ только к созданию/чтению/изменению своих тикетов и контактов. Скрытие полей с финансовой информацией, доступы к клиентам, которые не находятся в его ведении. Запрет на экспорт данных.
- Менеджер по продажам: Доступ только к "своим" клиентам и их истории.
- Инженер L2: Может читать тикеты, но не имеет доступа к созданию/редактированию финансовых документов.
- OpenProject (Управление проектами):
- L2-инженер: Доступ только к задачам, назначенным на него или его команду. Запрет на удаление проектов или изменение глобальных настроек.
- Drupal (База знаний):
- L1-оператор: Только чтение публичных статей и статей для L1. Запрет на создание или изменение регламентов L2/L3.
- Инженер L2: Чтение всех технических статей, возможность создания черновиков или редактирования своих статей под надзором.
- Инфраструктура (Docker, VPS, FreePBX):
- L3-инженер/DevOps: Ограниченный доступ к серверу через SSH с конкретным пользователем, имеющим права только на определенные операции (например, перезапуск сервиса, просмотр логов), без root-доступа по умолчанию. Использование Docker-контейнеров само по себе уже обеспечивает изоляцию.
- Никому, кроме вас и доверенного CTO, не дается полный root-доступ к VPS.
- Доступы к внешним сервисам клиентов (FTP, админки) хранятся в защищенном менеджере паролей (например, Bitwarden) с возможностью временного предоставления доступа без раскрытия самого пароля.
4. Выгоды для бизнеса.
- Защита от утечек: Минимизация риска несанкционированного копирования или публикации конфиденциальных данных.
- Предотвращение ошибок: Снижение вероятности случайного повреждения или удаления критически важных данных или настроек.
- Контроль и аудит: Упрощение отслеживания действий каждого сотрудника.
- Улучшение дисциплины: Формирование культуры ответственного отношения к данным.
- Соответствие нормам: Помогает соблюдать требования законодательства о защите персональных данных.