Курс состоит и следующих частей:
Каталог услуг: Определение списка поддерживаемых продуктов и границ ответственности.
Продуктивизация ИТ-сервиса:
Переход от абстрактного «обслуживания компьютеров» к конкретным SKU (Stock Keeping Unit). Мы разберем, как разделить услуги на Базовые (включенные в абонентскую плату: мониторинг, обновление ПО, поддержка пользователей) и Дополнительные (Billable: настройка нового сервера, переезд офиса).
Вы создадите иерархический справочник в CRM, где каждая услуга имеет четкое описание, единицу измерения и стоимость. Это позволит автоматизировать биллинг и исключить споры с клиентом о том, что входит в договор, а что оплачивается отдельно. Каталог — это фундамент для настройки SLA и маршрутизации заявок.
Матрица SLA: Разработка уровней сервиса (время реакции vs время решения) для разных тарифов.
Временные метрики (TTR и TTRS):
Разделяем понятия «Время реакции» (Time To Respond — инженер взял в работу) и «Время разрешения» (Time To Resolve — всё починили). Вы настроите разные календари обслуживания: Standard (8x5) и Premium (24/7). Мы разберем, как настроить эскалацию в Vtiger/OpenProject: если таймер SLA истекает на 80%, задача автоматически перелетает руководителю и меняет цвет на красный. Вы научитесь считать «Стоимость часа простоя» для клиента, чтобы аргументированно продавать более дорогие тарифы с жестким SLA.
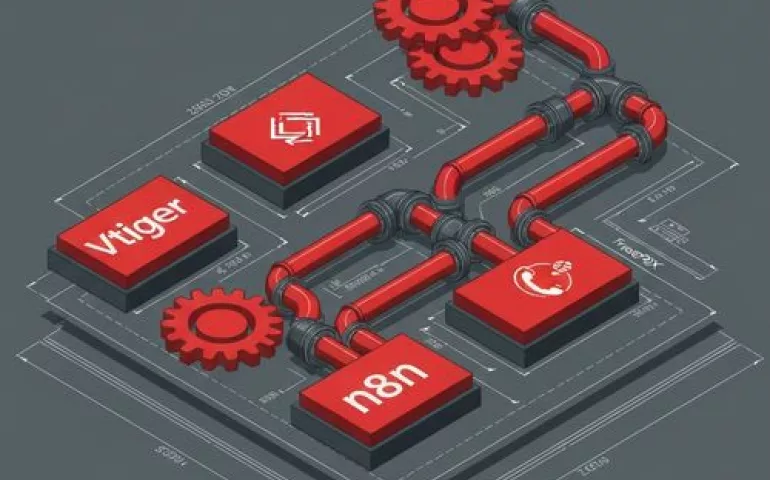
Топология стека: Схема взаимодействия Vtiger, OpenProject и телефонии. Почему Self-hosted надежнее облака.
Архитектура потоков данных:
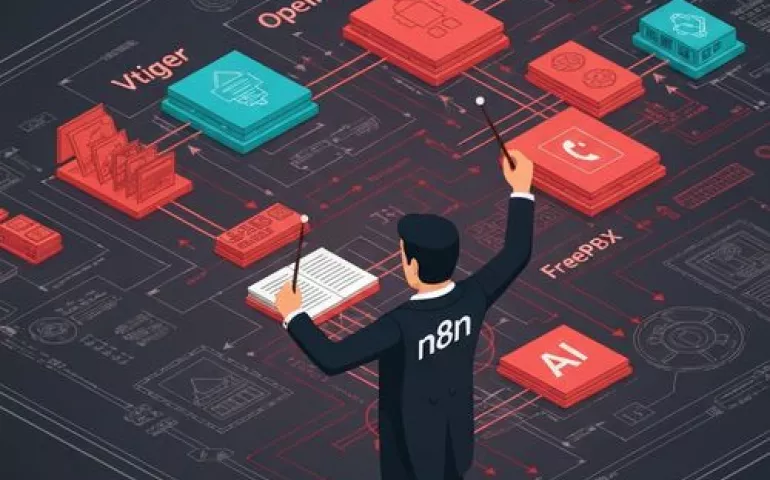
Строим единую экосистему, где данные не теряются. Рассмотрим схему: Входящий звонок (FreePBX) -> Webhook в n8n -> Поиск клиента в Vtiger -> Создание Тикета -> Дублирование в задачу OpenProject для инженеров. Обратный поток: Закрытие задачи в OpenProject -> Уведомление клиента через Vtiger -> Запись в базу знаний Drupal. Вы увидите, как Docker-контейнеры обеспечивают изоляцию сервисов и легкое обновление. Главный принцип: «Single Source of Truth» (Единый источник правды) — это CRM, остальные системы лишь потребители или поставщики данных.
Ролевая модель: Разграничение прав доступа и зон ответственности (L1, L2, L3, Админ).
Матрица доступа (ACL & Security):
Реализация принципа «Need to Know» (Наименьших привилегий).
- В Vtiger: Скрытие полей «Себестоимость» и «Прибыль» от линейных сотрудников. Разграничение видимости клиентов (менеджер видит только своих).
- В OpenProject: Инженер видит только назначенные на него задачи.
- В Bitwarden/Passbolt: Доступы к серверам клиентов выдаются временно или через шлюз без показа пароля.
Мы настроим группы пользователей и роли так, чтобы увольнение сотрудника занимало 1 клик (блокировка учетки в LDAP/AD), отрезая доступ ко всем системам сразу.